Pe 21 octombrie 2026, echipa PHP a publicat actualizări de urgență pentru două vulnerabilități critice, cunoscute sub numele PHP2Shell (CVE-2026-109618 și CVE-2026-109619, scor de severitate 9,2 din 10). În anumite condiții, ele permit unui atacator să execute cod pe server fără cont și fără parolă, doar prin cereri web special construite. Tentative de atac au fost observate încă din 17 octombrie, înainte de apariția actualizărilor.
Dacă ai un site pe WordPress, Joomla, Drupal, un magazin online sau orice altă aplicație scrisă în PHP, ghidul de mai jos îți arată, pas cu pas, cum verifici dacă ești afectat și ce faci.
Pe scurt: ce ai de făcut
- Află ce versiune de PHP rulează site-ul tău (durează un minut).
- Dacă e mai veche decât versiunile corectate din tabelul de mai jos, actualizeaz-o din panoul de hosting sau cere-i firmei de hosting să o facă.
- Verifică semnele unei eventuale compromiteri: fișiere și utilizatori necunoscuți.
Important: actualizarea WordPress, a temei sau a pluginurilor nu rezolvă problema. Vulnerabilitatea e în PHP, motorul pe care rulează site-ul, nu în aplicație.
Ce versiuni sunt afectate
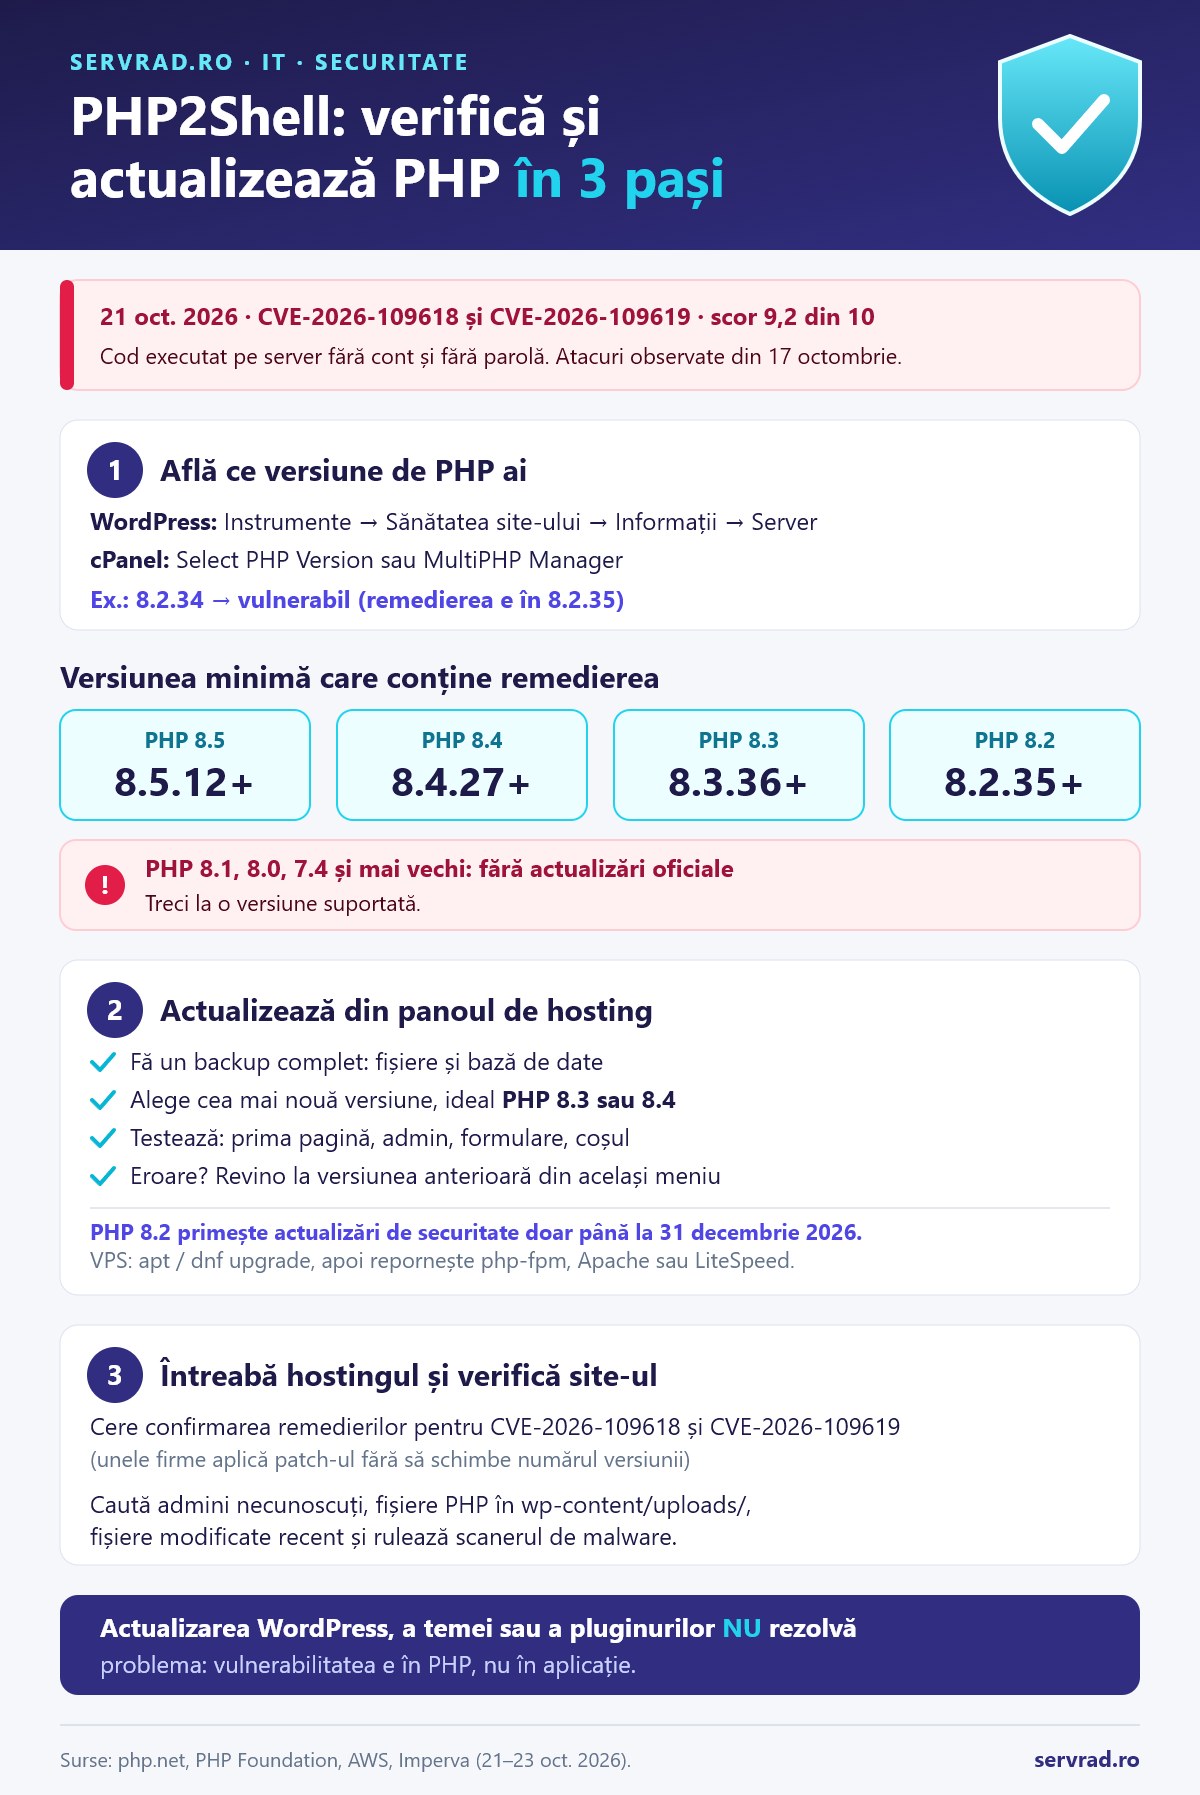
| Ramura PHP | Versiunea care conține remedierea |
|---|---|
| PHP 8.5 | 8.5.12 sau mai nouă |
| PHP 8.4 | 8.4.27 sau mai nouă |
| PHP 8.3 | 8.3.36 sau mai nouă |
| PHP 8.2 | 8.2.35 sau mai nouă |
| PHP 8.1, 8.0, 7.4 și mai vechi | nu mai primesc actualizări oficiale: treci la o versiune suportată |
Potrivit php.net, sunt expuse toate instalările PHP care servesc pagini web: PHP-FPM, Apache cu mod_php, php-cgi, FrankenPHP și LiteSpeed. LiteSpeed e foarte răspândit la hostingul partajat din România. Riscul cel mai mare e la Apache cu mod_php, unde atacul a fost demonstrat înainte ca aplicația să execute vreo linie de cod.
Pasul 1: Afli ce versiune de PHP ai
Din WordPress (cel mai simplu)
- Intră în panoul de administrare.
- Mergi la Instrumente → Sănătatea site-ului → fila Informații.
- Deschide secțiunea Server. La „Versiune PHP” vezi, de exemplu, 8.2.34.
Dacă ai 8.2.34, ești pe o versiune anterioară remedierii (8.2.35), deci trebuie să actualizezi.
Din panoul de hosting
În cPanel, versiunea apare la Select PHP Version sau MultiPHP Manager. În DirectAdmin și Plesk o găsești la setările PHP ale domeniului.
Atenție la numărul versiunii
Unele firme de hosting și distribuții Linux aplică remedierile fără să schimbe numărul versiunii (backport). Un număr vechi nu înseamnă neapărat că ești vulnerabil, dar nici nu poți ști sigur fără să întrebi. Vezi pasul 3.
Pasul 2: Actualizezi PHP din panoul de hosting
Înainte de orice, fă un backup complet al site-ului (fișiere și bază de date), de exemplu cu un plugin precum UpdraftPlus sau din panoul de hosting.
În cPanel
- Deschide Select PHP Version (pe serverele cu CloudLinux) sau MultiPHP Manager.
- Alege cea mai nouă versiune disponibilă, ideal PHP 8.3 sau 8.4.
- Salvează și deschide imediat site-ul: prima pagină, câteva articole, panoul de administrare, formularul de contact, coșul de cumpărături dacă ai magazin.
- Dacă apare o eroare, revino la versiunea anterioară din același meniu și verifică ce plugin sau temă nu e compatibilă.
De ce 8.3 sau 8.4 și nu doar 8.2.35? PHP 8.2 mai primește actualizări de securitate doar până la 31 decembrie 2026. Dacă tot schimbi versiunea, treci direct pe una care va fi suportată și anii următori. WordPress și majoritatea pluginurilor actuale funcționează fără probleme pe 8.3 și 8.4.
Dacă ai server propriu (VPS)
Instalează actualizările de securitate din distribuție (de exemplu apt upgrade sau dnf upgrade) și repornește serviciile PHP și serverul web (php-fpm, Apache sau LiteSpeed). Fără repornire, codul vechi rămâne încărcat în memorie. Comanda php -v arată doar versiunea din linia de comandă, care poate diferi de cea folosită de serverul web.
Pasul 3: Întrebi firma de hosting
Dacă nu găsești o versiune corectată în panou sau nu ești sigur, scrie-le la suport. Poți folosi un mesaj de genul:
„Bună ziua, pentru domeniul [domeniul tău] văd versiunea PHP [versiunea]. Puteți confirma dacă ați aplicat remedierile pentru CVE-2026-109618 și CVE-2026-109619 (PHP2Shell, 21 octombrie 2026)? Dacă nu, când vor fi disponibile versiunile corectate 8.3.36 / 8.4.27 sau mai noi? Mulțumesc.”
Firmele serioase de hosting au primit patch-urile înainte de publicare și le aplică pe servere. Unele au făcut-o deja automat.
Dacă nu poți actualiza imediat
Doar actualizarea rezolvă complet problema. Până atunci, php.net recomandă câteva măsuri care reduc riscul, dar nu fac instalarea sigură. Majoritatea se aplică la nivel de server, deci la hosting partajat le poate face doar firma de hosting:
session.upload_progress.enabled = 0, setat în php.ini, în configurația FPM sau a serverului, nu prinini_set()sau.user.ini, urmat de repornirea proceselor PHP;- o valoare mică pentru
post_max_size: 8M dacă site-ul nu are încărcări de fișiere, 32M dacă are, cuupload_max_filesizesub această valoare; - limitarea dimensiunii cererilor direct în serverul web sau în firewall.
Un firewall pentru aplicații web (WAF) poate bloca o parte din tentative, dar nu le garantează pe toate.
Cum verifici dacă ai fost atacat
Atacurile automate au atins zeci de mii de site-uri în primele zile: Imperva a înregistrat peste 480.000 de cereri suspecte către aproape 22.000 de site-uri în primele 24 de ore. Asta nu înseamnă că au fost și compromise, dar merită o verificare, mai ales dacă ai rulat o versiune vulnerabilă după 17 octombrie.
- Utilizatori necunoscuți: în WordPress, la Utilizatori, caută conturi de administrator pe care nu le-ai creat tu.
- Fișiere PHP în locuri ciudate: de exemplu în
wp-content/uploads/, unde în mod normal sunt doar imagini și documente. - Fișiere modificate recent pe care nu le-ai schimbat tu: managerul de fișiere din cPanel arată data modificării.
- Scanerul de malware al hostingului (Imunify360, ClamAV sau similar), dacă ți-l oferă. Rulează o scanare completă.
- Comportament neobișnuit: redirecționări spre alte site-uri, reclame pe care nu le-ai pus, e-mailuri trimise de pe server.
Dacă găsești ceva suspect, schimbă toate parolele (WordPress, hosting, FTP, baza de date), restaurează un backup curat și cere ajutorul firmei de hosting.
Actualizare 23 octombrie: o problemă separată, mai puțin gravă
Pe 23 octombrie, echipa PHP a anunțat încă un posibil vector de execuție de cod, CVE-2026-115560. El apare doar într-o combinație neobișnuită de setări, când aplicația își schimbă formatul sesiunilor în timpul rulării. Măsura temporară recomandată e aceeași: session.upload_progress.enabled=0, până la următoarea versiune de mentenanță. Nu o confunda cu PHP2Shell: pentru PHP2Shell rămâne obligatorie actualizarea.
Întrebări frecvente
Am actualizat WordPress și toate pluginurile. Sunt protejat?
Nu. PHP2Shell e în PHP, nu în WordPress. Trebuie actualizată versiunea PHP de pe server.
Site-ul meu e mic și fără date importante. Mă privește?
Da. Atacurile sunt automate și scanează orice site. Un server compromis poate fi folosit pentru spam, pentru găzduirea de pagini false sau pentru atacuri asupra altora, iar site-ul tău poate ajunge pe listele negre ale Google.
Ce înseamnă „execuție de cod la distanță”?
Că atacatorul poate rula propriile comenzi pe server cu drepturile procesului PHP. De obicei asta înseamnă acces la fișierele și baza de date a site-ului. Nu înseamnă automat control total asupra serverului, dar e suficient pentru a compromite complet site-ul.
Pe scurt
- Verifică versiunea PHP în Instrumente → Sănătatea site-ului → Informații → Server.
- Ai nevoie de cel puțin 8.2.35, 8.3.36, 8.4.27 sau 8.5.12. Ideal, treci pe 8.3 sau 8.4.
- Fă backup, schimbă versiunea din panoul de hosting și testează site-ul.
- Dacă nu ești sigur, întreabă firma de hosting despre CVE-2026-109618 și CVE-2026-109619.
Surse
- PHP.net: anunțurile de securitate din 21 și 23 octombrie 2026
- PHP Foundation: Today’s PHP Security Release (21 octombrie 2026)
- AWS Security Blog: PHP2Shell exploitation prior to public disclosure
- Imperva: PHP2Shell: Early Attack Activity (22 octombrie 2026)