Un SMS sau e-mail de phishing poate fi recunoscut prin solicitări urgente, linkuri suspecte, adrese de expeditor neobișnuite și cereri de parole, coduri sau date bancare. Cea mai sigură verificare este să nu accesezi linkul primit, ci să intri separat în aplicația sau pe site-ul oficial al organizației care pretinde că te-a contactat.
Mesajele frauduloase pot imita foarte bine băncile, firmele de curierat, magazinele online sau instituțiile publice. Unele conțin informații reale despre destinatar, iar altele apar chiar în conversații SMS care par legitime. În acest ghid explicăm cum identifici semnalele de alarmă, cum interpretezi adresa unui site și ce măsuri iei dacă ai accesat deja un link periculos.
Răspunsul scurt
| Ce observi | Ce poate însemna | Ce faci |
|---|---|---|
| Mesaj urgent despre blocarea contului | Presiune psihologică | Verifici direct în aplicația oficială |
| Link cu domeniu necunoscut | Posibil site fals | Nu îl accesezi |
| Cerere de parolă sau cod de autentificare | Posibil furt de cont | Nu comunici datele |
| Expeditor aparent cunoscut | Identitate posibil falsificată | Confirmi printr-un canal separat |
| Atașament neașteptat | Posibil fișier periculos | Nu îl deschizi înainte de verificare |
Regula practică: un mesaj poate fi fals chiar dacă are sigla corectă, numele tău și o exprimare impecabilă. Niciun indiciu vizual nu dovedește singur autenticitatea.
Ce este phishingul și cum funcționează
Phishingul este o metodă de fraudă prin care atacatorii se prezintă drept persoane sau organizații de încredere pentru a obține informații confidențiale ori pentru a determina victima să instaleze programe periculoase. Când atacul este transmis prin SMS, se folosește și termenul smishing.
Scenariul obișnuit începe cu o problemă inventată: un colet care nu poate fi livrat, o plată suspectă, un cont suspendat sau o factură restantă. Mesajul propune o rezolvare imediată, de obicei printr-un link. Pagina deschisă poate copia aspectul unui serviciu real și poate solicita datele cardului, parola sau codul de verificare.
Atacatorii folosesc și mesaje pe WhatsApp, rețele sociale sau coduri QR. Metoda de livrare se schimbă, dar obiectivul rămâne același: determinarea utilizatorului să ofere informații sau acces fără verificarea identității solicitantului.
Patru semne care indică un posibil mesaj de phishing
1. Urgența și amenințările
Formulările precum „contul va fi suspendat”, „ultima notificare” sau „plata trebuie confirmată imediat” urmăresc să reducă timpul de verificare. Urgența nu dovedește automat o fraudă, dar este un motiv important pentru a verifica informația independent.
2. Solicitarea datelor confidențiale
Tratează ca suspect un mesaj care cere parola contului bancar, PIN-ul, codul CVV/CVC, fotografii ale actului de identitate sau coduri de autentificare. Un cod primit pentru aprobarea unei operațiuni nu trebuie comunicat unei persoane care te contactează nesolicitat, indiferent de funcția pe care pretinde că o are.
3. Linkurile neobișnuite
Un link poate conține numele unei bănci sau al unui curier fără să aparțină organizației respective. Atacatorii folosesc domenii asemănătoare, caractere înlocuite, subdomenii înșelătoare și servicii de scurtare a adreselor. Un link scurtat nu este automat fraudulos, dar ascunde destinația și necesită verificări suplimentare.
4. Identitatea expeditorului și atașamentele
Adresa completă de e-mail poate fi diferită de numele afișat. În cazul SMS-urilor, tehnicile de falsificare a identității expeditorului pot face ca mesajele frauduloase să pară trimise de o instituție cunoscută. Fișierele atașate neașteptat, mai ales cele care solicită activarea unor funcții de securitate dezactivate, reprezintă un risc suplimentar.
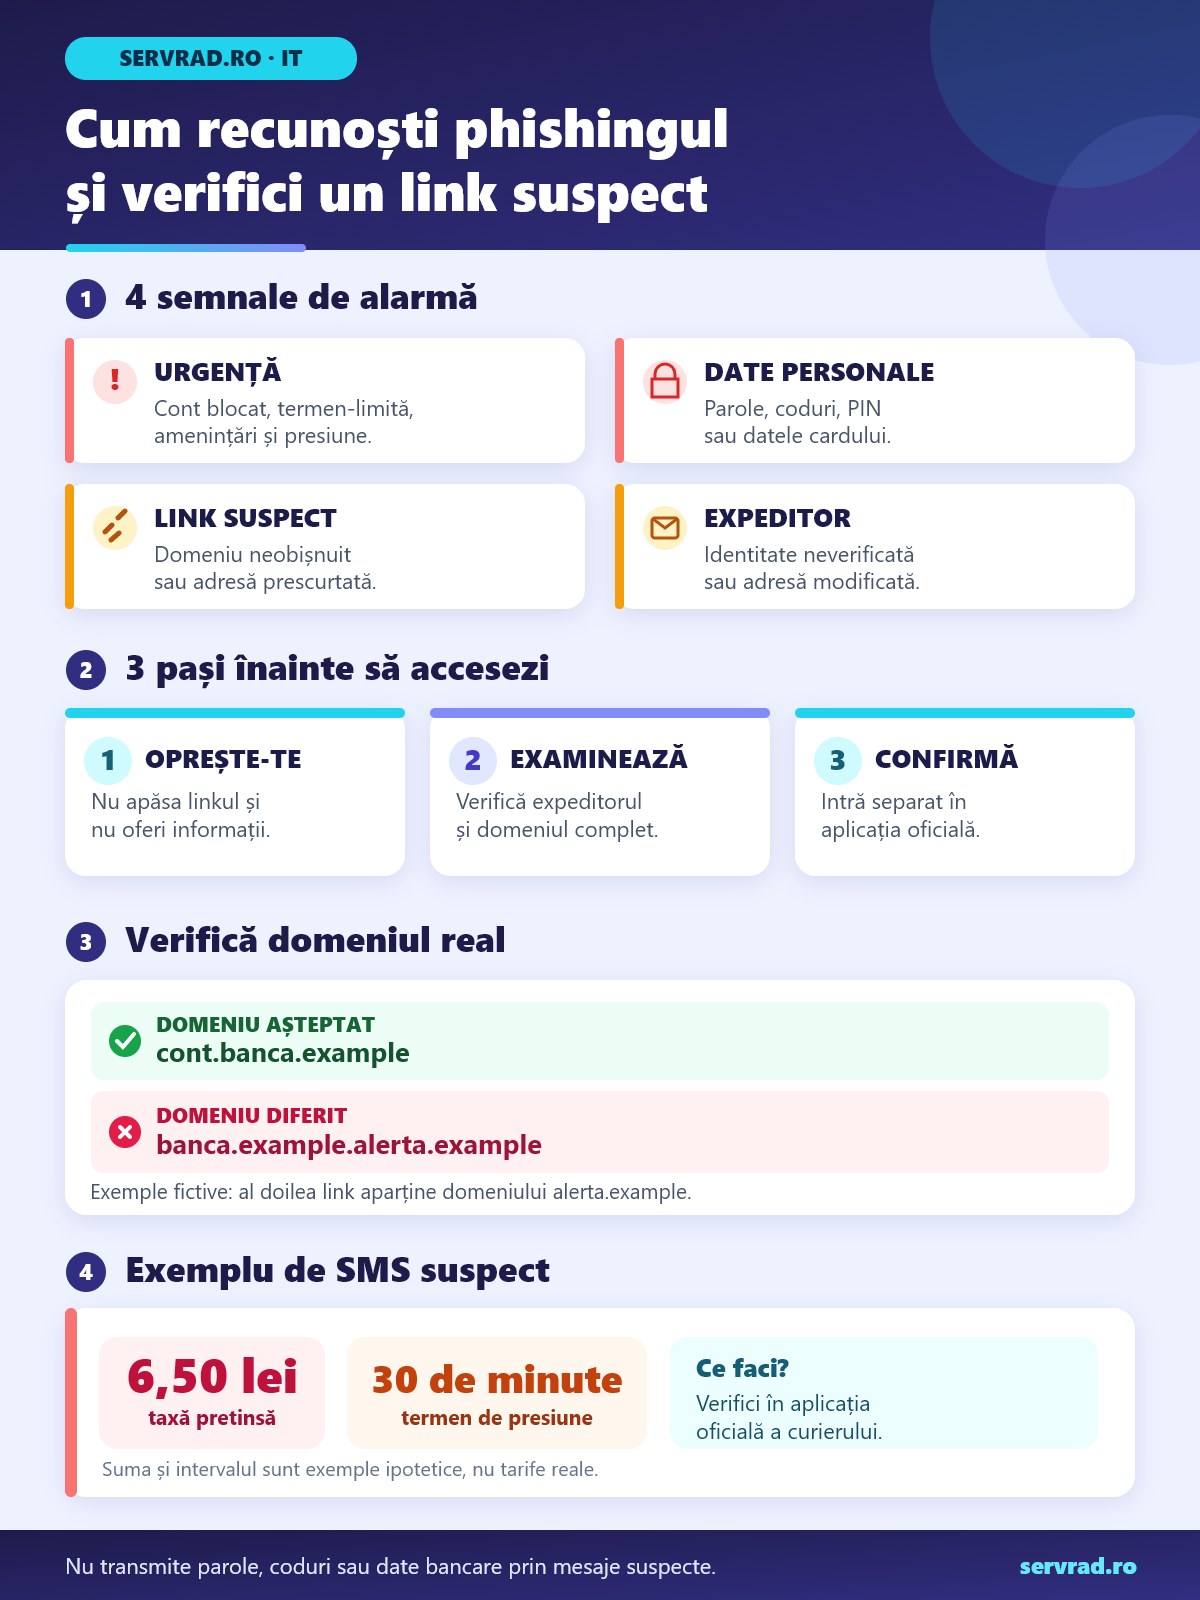
Cum verifici un link suspect fără să îl deschizi
Înainte de orice verificare tehnică, întreabă-te dacă așteptai mesajul. Dacă nu ai comandat nimic, nu ai solicitat resetarea unei parole sau nu recunoști tranzacția invocată, mesajul trebuie tratat cu precauție.
- Verifică expeditorul. În e-mail, afișează adresa completă, nu doar numele. Pe telefon, examinează numărul sau identificatorul SMS, fără să presupui că acesta garantează autenticitatea.
- Examinează destinația linkului. Pe calculator, treci cursorul peste link fără să apeși. Pe telefon, unele aplicații permit previzualizarea prin apăsare prelungită, dar altele pot deschide pagina; nu utiliza această metodă dacă nu ești sigur de comportamentul aplicației.
- Verifică separat organizația. Deschide aplicația instalată anterior sau tastează manual adresa oficială pe care o cunoști. Pentru nelămuriri, contactează compania folosind datele de contact publicate independent de mesaj.
Cum identifici domeniul real
Să presupunem că adresa oficială a unei bănci fictive este banca.example. Linkul cont.banca.example folosește acest domeniu ca domeniu principal, în timp ce banca.example.alerta.example aparține domeniului alerta.example. Prezența cuvântului „banca” la început nu îl transformă într-un site bancar autentic.
În exemplele de mai sus, toate denumirile sunt fictive. Pentru domeniile obișnuite, identificarea se face examinând partea de adresă dintre protocol și prima bară oblică, ținând cont de extensie. Există și extensii compuse, precum .co.uk, pentru care trebuie identificat corect domeniul înregistrabil.
HTTPS și lacătul garantează că site-ul este legitim?
Nu. HTTPS indică faptul că legătura dintre browser și site este criptată și că sunt efectuate verificări tehnice ale certificatului. Nu certifică faptul că firma din spatele paginii este cea pe care pretinde că o reprezintă. Și un site fraudulos poate folosi HTTPS.
Pentru o verificare suplimentară, poți folosi instrumentul Google Safe Browsing Site Status, disponibil prin Transparency Report. Acesta poate identifica site-uri cunoscute ca periculoase, însă absența unei avertizări nu garantează că un link este sigur. Nu încărca în servicii publice adrese care conțin tokenuri private sau informații confidențiale.
Exemple concrete de SMS-uri și e-mailuri suspecte
Exemplul 1: taxa falsă de livrare
Primești un SMS care anunță că trebuie achitată o taxă de 6,50 lei pentru livrarea unui colet și că plata trebuie efectuată în 30 de minute. Linkul conduce către un domeniu diferit de cel oficial al curierului. Suma și intervalul sunt fictive, folosite exclusiv pentru ilustrarea metodei.
Verificarea corectă constă în deschiderea aplicației curierului sau a paginii oficiale, folosind numărul de urmărire primit la plasarea comenzii. Nu introduce datele cardului în pagina accesată prin SMS.
Exemplul 2: e-mail despre o autentificare suspectă
Primești un e-mail aparent transmis de un serviciu cunoscut, cu solicitarea de a confirma o autentificare. Butonul afișează textul „Verifică acum”, dar destinația este un domeniu necunoscut. Chiar dacă mesajul conține numele tău, nu utiliza butonul. Deschide direct aplicația serviciului și consultă istoricul autentificărilor, dacă funcția este disponibilă.
Exemplul 3: mesaj primit de la un contact cunoscut
Un prieten îți trimite un link și solicită un cod primit prin SMS. Este posibil ca propriul său cont să fi fost compromis. Confirmă solicitarea printr-un apel sau prin alt canal de comunicare verificat. Nu transmite coduri de autentificare, inclusiv atunci când expeditorul este salvat în agenda telefonului.
Ce faci dacă ai apăsat deja pe un link de phishing
Măsurile depind de acțiunile efectuate. Simplul acces al unei pagini nu înseamnă automat compromiterea dispozitivului, dar nici nu exclude riscurile, în special dacă ai descărcat fișiere sau browserul a exploatat o vulnerabilitate.
Ai deschis doar pagina
Închide pagina, nu accepta notificări, nu descărca fișiere și nu introduce informații. Actualizează sistemul de operare și browserul. Dacă observi descărcări neașteptate sau comportamente suspecte, efectuează o scanare de securitate.
Ai introdus o parolă
Intră pe site-ul oficial, preferabil de pe un dispozitiv de încredere, și schimbă imediat parola. Dacă ai reutilizat-o, schimb-o și pe celelalte conturi. Activează autentificarea multifactor, verifică sesiunile conectate și deconectează dispozitivele necunoscute. Controlează și eventualele reguli de redirecționare din contul de e-mail.
Ai oferit datele cardului sau ai autorizat o plată
Contactează imediat banca prin numărul oficial și solicită măsurile adecvate, inclusiv blocarea cardului sau contestarea tranzacțiilor, după caz. Nu aștepta apariția unei pierderi financiare. Păstrează mesajul, dovezile plății și capturile relevante pentru eventualele sesizări.
Ai instalat un program suspect
Oprește utilizarea aplicațiilor sensibile de pe dispozitivul suspect și solicită asistență tehnică de încredere. Eliminarea programelor periculoase poate necesita o scanare specializată sau, în cazuri grave, reinstalarea sistemului. Pentru această ultimă opțiune, consultă ghidul despre descărcarea oficială Windows 11 și crearea unui stick USB de instalare.
Cum reduci riscul de phishing pe termen lung
- Folosește parole unice, lungi, păstrate într-un manager de parole de încredere.
- Activează autentificarea multifactor pentru e-mail, servicii financiare și conturile importante.
- Instalează actualizările sistemului de operare, browserului și aplicațiilor.
- Menține active avertizările împotriva site-urilor periculoase din browser.
- Verifică separat orice solicitare neobișnuită de plată sau schimbare a parolei.
- Realizează copii de siguranță folosind, unde este potrivit, metoda descrisă în ghidul de backup 3-2-1.
O copie de siguranță nu împiedică furtul parolelor, însă poate limita pierderea fișierelor în cazul unei infectări cu programe distructive. În paralel, notificările de conectare și alertele bancare pot ajuta la identificarea mai rapidă a activităților neautorizate.
Unde raportezi tentativele de phishing
În România, incidentele cibernetice pot fi raportate către Directoratul Național de Securitate Cibernetică (DNSC), prin platforma pnrisc.dnsc.ro sau la numărul 1911. Dacă ai suferit o fraudă financiară, contactează imediat banca și sesizează Poliția.
În Marea Britanie, e-mailurile suspecte pot fi retransmise la report@phishing.gov.uk, iar mesajele SMS frauduloase pot fi raportate la 7726, conform recomandărilor autorităților britanice. Pentru Italia, Spania, Germania și Republica Moldova, folosește canalele oficiale de raportare ale autorităților și operatorilor din țara respectivă; procedurile nu sunt identice.
Întrebări frecvente
Poți primi phishing de la un număr de telefon cunoscut?
Da. Identitatea expeditorului poate fi falsificată, iar conturile unor persoane cunoscute pot fi compromise. Verifică solicitarea printr-un canal separat, mai ales dacă sunt cerute bani, parole sau coduri.
Este periculos să deschizi un SMS de phishing?
În mod obișnuit, simpla citire a textului nu produce compromiterea telefonului. Riscul crește dacă accesezi linkuri, instalezi aplicații sau oferi informații. Vulnerabilitățile software pot crea și alte riscuri, motiv pentru care actualizările sunt importante.
Un site HTTPS poate fi fals?
Da. HTTPS protejează comunicația, dar nu garantează legitimitatea organizației. Verifică domeniul și accesează serviciile importante prin aplicații sau adrese oficiale cunoscute.
Este suficient un antivirus pentru a bloca phishingul?
Nu. Soluțiile de securitate pot detecta numeroase amenințări, dar unele mesaje frauduloase sunt noi sau nu conțin programe malițioase. Verificarea solicitărilor și protejarea conturilor rămân esențiale.
Ce faci dacă ai comunicat un cod de autentificare?
Intră imediat în cont prin canalul oficial, schimbă parola, verifică dispozitivele conectate și contactează furnizorul serviciului. Dacă este implicat un cont bancar, anunță imediat banca și solicită verificarea operațiunilor.
Pe scurt
- Phishingul folosește mesaje care imită organizații sau persoane de încredere.
- Urgența, cererile de date și linkurile necunoscute sunt semnale importante.
- Verifică domeniul complet, nu doar numele afișat sau simbolul HTTPS.
- Accesează serviciile prin aplicații și adrese oficiale introduse separat.
- Dacă ai transmis date, acționează imediat pentru securizarea conturilor și raportarea incidentului.
Cel mai eficient obicei este simplu: nu lua decizii despre bani sau parole direct dintr-un mesaj neașteptat. Verifică întâi sursa, apoi acționează printr-un canal de încredere.