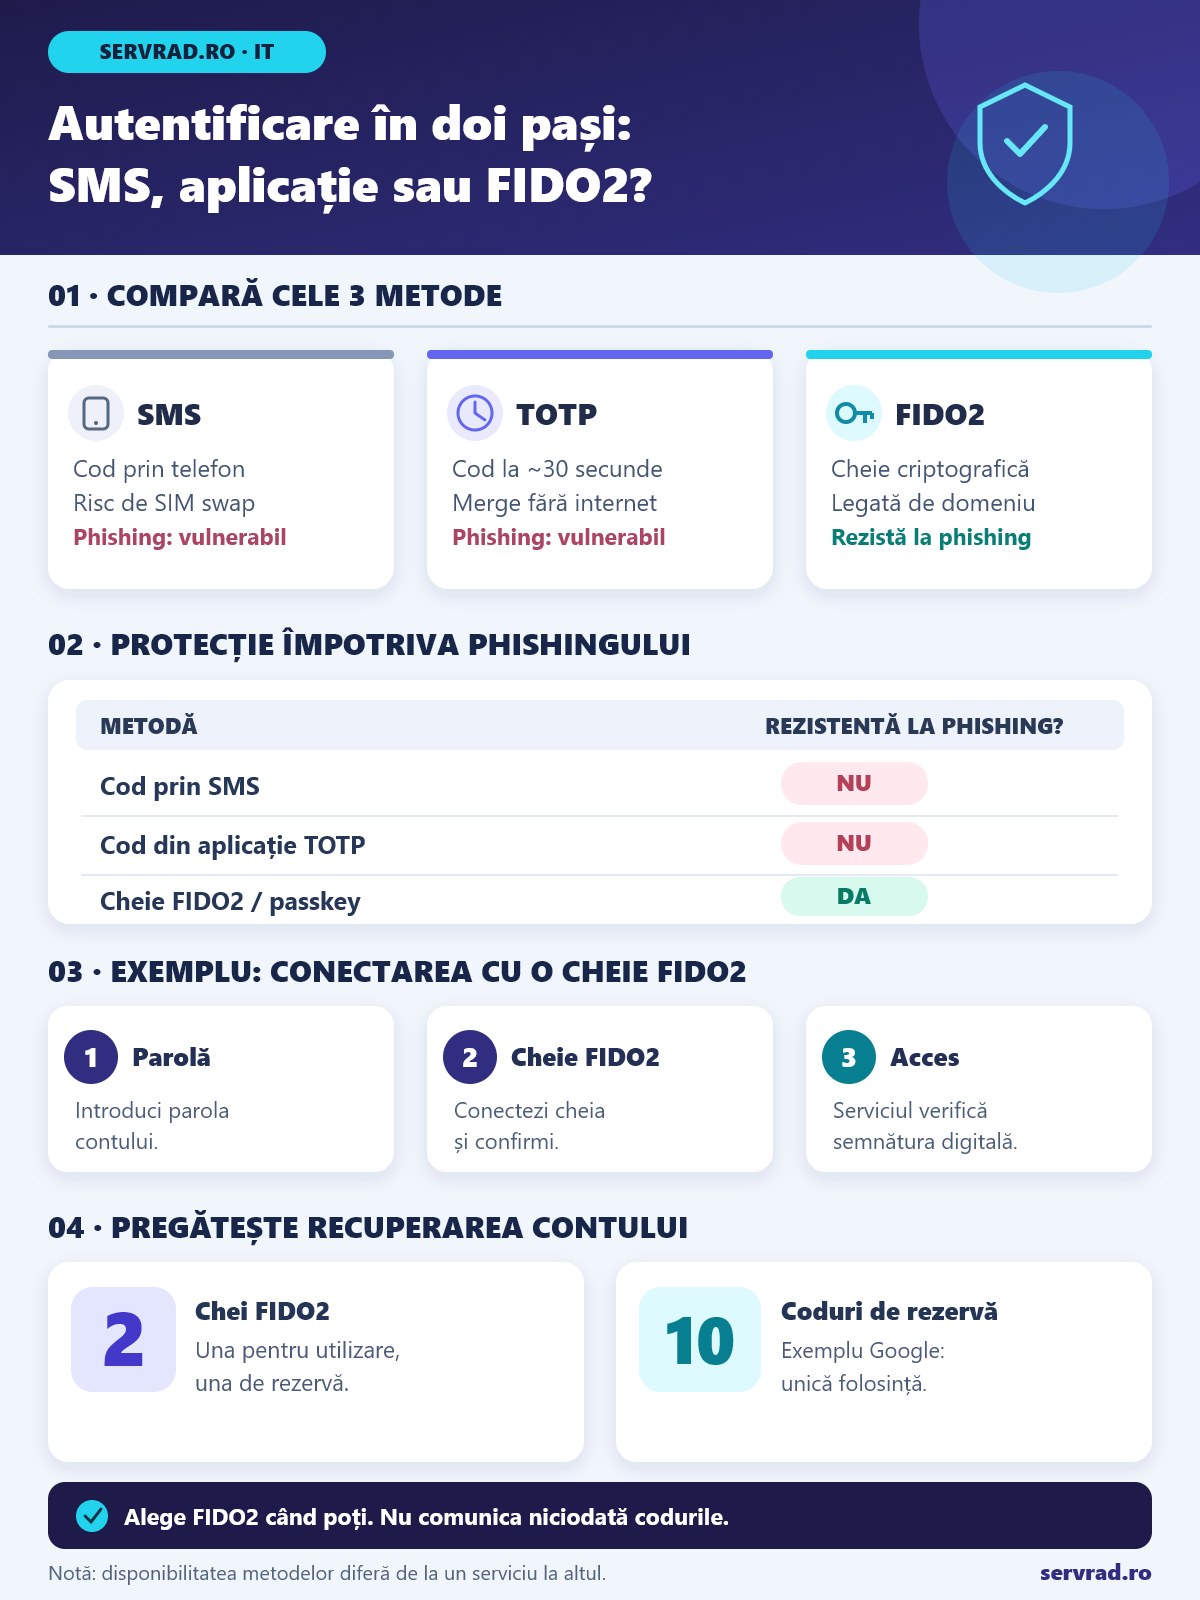
Autentificarea în doi pași (2FA) adaugă o verificare suplimentară la conectarea într-un cont, astfel încât parola singură să nu fie suficientă pentru acces. Dintre metodele obișnuite, cheia de securitate FIDO2 oferă cea mai bună protecție împotriva phishingului, aplicația de autentificare cu coduri este o alegere practică, iar SMS-ul rămâne o variantă mai slabă, dar utilă când nu există alternative.
Mai jos explicăm diferențele, cum activezi fiecare metodă și ce trebuie să pregătești pentru a nu pierde accesul la cont dacă îți schimbi telefonul.
Răspunsul scurt
| Metodă | Cum funcționează | Avantaj | Limitare |
|---|---|---|---|
| SMS | Primești un cod pe numărul de telefon | Simplu, fără aplicație suplimentară | Vulnerabil la atacuri asupra numărului și phishing |
| Aplicație TOTP | Generează local coduri temporare | Funcționează și fără semnal mobil | Codurile pot fi furate prin phishing |
| Cheie FIDO2 | Confirmă autentificarea criptografic | Rezistentă la phishing | Necesită serviciu și dispozitiv compatibile |
Recomandarea practică: folosește o cheie FIDO2 sau o passkey atunci când serviciul permite. Dacă ai de ales numai între SMS și coduri generate de o aplicație, preferă aplicația. Indiferent de metodă, configurează recuperarea contului înainte să ai nevoie de ea.
Ce înseamnă autentificarea în doi pași și cum funcționează?
În autentificarea clasică introduci o parolă. Dacă aceasta ajunge la un atacator printr-o scurgere de date sau un site fals, persoana respectivă poate încerca să intre în cont.
Autentificarea cu doi factori combină de regulă două categorii diferite de dovezi: ceva ce știi, precum parola, și ceva ce deții, precum telefonul sau o cheie de securitate. Unele sisteme folosesc și biometria pentru deblocarea unui autentificator.
Termenii 2FA și MFA sunt utilizați frecvent împreună. MFA înseamnă autentificare multifactor și nu se limitează neapărat la doi factori. Expresia „verificare în doi pași” poate descrie și fluxuri care nu folosesc două categorii distincte de factori.
Un serviciu poate solicita verificarea suplimentară la fiecare conectare sau doar când detectează un dispozitiv nou ori o activitate neobișnuită. Această diferență depinde de configurarea contului.
Autentificarea prin SMS: simplă, dar cu riscuri
În varianta prin SMS, serviciul trimite un cod temporar către numărul înregistrat. Introduci codul pentru a confirma conectarea. Nu trebuie să instalezi o aplicație specială, iar metoda funcționează inclusiv pe telefoane simple.
Problema este dependența de numărul de telefon. Printr-un atac numit SIM swap, un infractor poate încerca să determine operatorul să transfere numărul victimei către un SIM controlat de el. Mai există riscul întârzierii mesajelor, al pierderii accesului la număr și al introducerii codului pe un site fals.
Pentru românii care locuiesc sau călătoresc în străinătate, primirea mesajelor poate depinde de roaming, de acoperire și de starea abonamentului. Un cod SMS nu reprezintă, așadar, o soluție ideală pentru toate situațiile.
NIST clasifică autentificarea prin rețeaua telefonică publică drept metodă restricționată în ghidurile sale de identitate digitală. Aceasta nu înseamnă că SMS-ul nu trebuie folosit niciodată, ci că sunt preferabile alternativele mai rezistente atunci când sunt disponibile.
Aplicația de autentificare: coduri generate pe telefon
Aplicații precum Google Authenticator și Microsoft Authenticator pot genera coduri de unică folosință folosind algoritmul TOTP, bazat pe timp. În configurația obișnuită, codul se schimbă la aproximativ 30 de secunde.
La activare, serviciul afișează de obicei un cod QR. Îl scanezi din aplicație, iar cele două sisteme folosesc aceeași informație secretă pentru a calcula codurile. Nu este necesară primirea unui SMS la fiecare conectare.
Un avantaj important este că generarea codurilor TOTP funcționează fără internet și fără semnal de telefonie mobilă. În schimb, aprobarea unei notificări de conectare trimise prin internet, disponibilă în unele aplicații, necesită conexiune și funcționează diferit.
Atenție: un cod TOTP nu este rezistent la phishing. Dacă îl introduci într-o pagină falsă, atacatorul îl poate retransmite imediat către serviciul autentic. Verifică adresa site-ului înainte să introduci orice cod, conform ghidului nostru despre recunoașterea mesajelor de phishing și verificarea linkurilor.
Cheia de securitate FIDO2: protecție împotriva phishingului
O cheie de securitate este un dispozitiv fizic care poate comunica prin USB sau NFC, în funcție de model. Când este înregistrată pentru autentificare FIDO2/WebAuthn, cheia confirmă conectarea prin operații criptografice, fără să dezvăluie cheia privată serviciului.
Diferența decisivă este legarea autentificării de domeniul legitim. Dacă ajungi pe un site fals care imită pagina de conectare, cheia FIDO2 nu va autentifica acel site ca și cum ar fi domeniul original.
O cheie poate fi utilizată drept al doilea factor, după parolă. Unele servicii permit și autentificarea prin passkey, fără introducerea parolei contului. În acest caz, deblocarea cheii poate necesita un PIN sau altă verificare locală.
Nu orice dispozitiv USB care generează coduri oferă protecția FIDO2. Verifică explicit compatibilitatea FIDO2 sau WebAuthn și suportul serviciului folosit.
Cum alegi metoda potrivită?
Pentru contul principal de e-mail, administratorul de parole și serviciile care conțin informații sensibile, prioritizează o metodă rezistentă la phishing. Aceste conturi pot permite recuperarea accesului la multe alte servicii.
Pentru conturile obișnuite care nu acceptă chei de securitate, o aplicație TOTP reprezintă o variantă practică. SMS-ul este preferabil absenței unei verificări suplimentare, dar nu ar trebui păstrat drept singura metodă de recuperare dacă există opțiuni mai sigure.
La serviciile bancare, urmează procedura oferită de bancă. Unele folosesc aplicații proprii și aprobări criptografice, nu coduri TOTP standard. Pentru conturile de serviciu, respectă politicile organizației privind autentificarea și dispozitivele acceptate.
Cum activezi autentificarea în doi pași
- Conectează-te la cont din aplicația sau pagina oficială și deschide secțiunea Securitate, Autentificare sau Verificare în doi pași.
- Consultă metodele disponibile. Dacă există o cheie FIDO2 sau o passkey, verifică dacă dispozitivele tale sunt compatibile.
- Pentru TOTP, instalează o aplicație de autentificare din magazinul oficial și scanează codul QR afișat de serviciu.
- Pentru o cheie FIDO2, conectează dispozitivul prin USB sau apropie-l prin NFC și urmează instrucțiunile de înregistrare.
- Finalizează verificarea cerută de serviciu și salvează metodele de recuperare disponibile.
- Testează conectarea într-o sesiune separată, fără să închizi sesiunea în care ai configurat autentificarea.
Denumirile meniurilor și opțiunile disponibile diferă între Google, Microsoft, Apple, platformele sociale și alte servicii. Nu dezactiva metoda veche înainte să confirmi că cea nouă funcționează.
Exemplu practic: protejarea a trei conturi
Să presupunem că ai trei conturi importante: e-mail, o platformă de cumpărături și un cont profesional. Alegerea poate arăta astfel:
- E-mail: înregistrezi două chei FIDO2 compatibile, una folosită zilnic și una păstrată separat.
- Cumpărături: activezi TOTP dacă platforma acceptă această metodă și păstrezi opțiunea de recuperare disponibilă.
- Cont profesional: folosești metoda MFA impusă de administrator, de exemplu o aplicație cu confirmare a numărului afișat.
Acesta este un scenariu orientativ, nu o configurație universală. Ideea este să alegi metoda în funcție de importanța contului, compatibilitate și posibilitățile de recuperare.
Ce faci dacă pierzi telefonul sau cheia de securitate?
Protecția contului trebuie pregătită împreună cu recuperarea accesului. Altfel, pierderea telefonului poate transforma o măsură de siguranță într-o problemă dificilă.
Pentru conturile importante, este util să ai două chei de securitate înregistrate, dacă serviciul permite: una utilizată curent și o rezervă depozitată într-un loc sigur.
La Google, verificarea în doi pași permite generarea unui set de 10 coduri de rezervă, fiecare utilizabil o singură dată. Un set nou invalidează setul anterior. Numărul și regulile codurilor diferă între servicii.
Păstrează aceste coduri separat de telefon, într-un loc protejat, de exemplu imprimate și depozitate în siguranță sau într-un spațiu digital criptat. Pentru principiile păstrării unor copii independente, consultă și ghidul despre backup 3-2-1.
Dacă folosești o aplicație TOTP, verifică înainte de schimbarea telefonului dacă oferă transfer sau sincronizare securizată. Nu presupune că simpla restaurare a telefonului readuce automat toate conturile din aplicație.
Greșeli care reduc protecția oferită de 2FA
- Comunicarea codului: nu transmite coduri SMS, TOTP sau coduri de rezervă unei persoane care pretinde că reprezintă serviciul de asistență.
- Aprobarea notificărilor neașteptate: respinge cererile de conectare pe care nu le-ai inițiat. Solicitările repetate pot indica un atac de tip MFA fatigue.
- Ignorarea domeniului: codurile temporare nu verifică autenticitatea site-ului pe care le introduci.
- O singură metodă disponibilă: pregătește o variantă de recuperare înainte de pierderea dispozitivului.
- Păstrarea codurilor la vedere: o fotografie neprotejată a codurilor de rezervă poate permite accesul nedorit la cont.
Dacă primești un cod sau o notificare de autentificare fără să fi încercat conectarea, nu o aproba. Accesează separat serviciul oficial, verifică activitatea contului și schimbă parola dacă există indicii că a fost compromisă.
Întrebări frecvente
1. Este mai sigură aplicația de autentificare decât SMS-ul?
În general, da. Codurile TOTP nu depind de numărul de telefon și nu sunt afectate direct de un atac SIM swap. Totuși, atât SMS-ul, cât și codurile TOTP pot fi folosite în atacuri de phishing.
2. Aplicația Authenticator funcționează fără internet?
Da, pentru codurile TOTP generate local. Telefonul trebuie să aibă ora corect sincronizată. Notificările de aprobare trimise de serviciu prin internet sunt o funcție diferită și necesită conexiune.
3. Pot folosi aceeași cheie FIDO2 pentru mai multe conturi?
Da, în limitele capacităților dispozitivului și ale serviciilor compatibile. Fiecare cont trebuie înregistrat separat. O cheie poate fi folosită pentru autentificare cu doi factori sau pentru passkeys, în funcție de suportul oferit.
4. Ce se întâmplă dacă îmi pierd telefonul cu aplicația 2FA?
Poți utiliza metodele de recuperare configurate anterior, precum codurile de rezervă, o altă cheie sau un dispozitiv deja autorizat. Dacă nu ai niciuna, trebuie urmată procedura oficială de recuperare a serviciului, care poate dura și nu garantează accesul imediat.
5. O cheie de securitate mă protejează împotriva tuturor atacurilor?
Nu. FIDO2 oferă protecție puternică împotriva phishingului la autentificare, dar nu elimină malware-ul, furtul unei sesiuni deja autentificate, erorile de configurare sau folosirea unor metode de recuperare vulnerabile.
6. Este suficientă o parolă foarte puternică fără 2FA?
O parolă lungă și unică rămâne esențială, dar nu oferă aceeași protecție dacă este furată. Activează autentificarea suplimentară pentru conturile care o permit și folosește un administrator de parole pentru a evita reutilizarea acestora.
Pe scurt
- Autentificarea în doi pași reduce riscul accesului neautorizat după compromiterea parolei.
- SMS-ul este simplu, însă depinde de numărul de telefon și nu rezistă phishingului.
- Aplicațiile TOTP generează coduri de regulă la 30 de secunde, inclusiv fără internet.
- Cheile FIDO2 și passkeys oferă protecție criptografică împotriva phishingului.
- Înregistrează metode de rezervă și protejează codurile de recuperare.
- Nu aproba solicitări neașteptate și nu comunica nimănui codurile de conectare.